核心员工转投竞对,企业应准备哪些接触、保密和研发证据?
跳槽本身不等于侵权
企业应识别具体被主张的秘密信息、员工获得该信息的途径、已履行的保密管理,以及涉嫌不当获取、披露或使用的线索。民事诉讼中的证明责任分配有明确条件,不能仅凭入职竞争企业或产品功能相近推定违法。员工的通用知识、技能与行业经验,也不应直接归为原企业商业秘密。
先把“秘密是什么”说清楚
实施建议:由业务与法务共同整理秘密信息清单,将技术要点、形成时间、载体版本、负责人及价值说明关联起来。对同一项目,应保留经确认的原始文件与历史版本;仅提供“整个代码库都是机密”的宽泛表述,难以与具体争议内容比对。产品中的密级、标签与目录可帮助执行范围管理,不能替代法律判断。
接触记录需要与授权记录对应
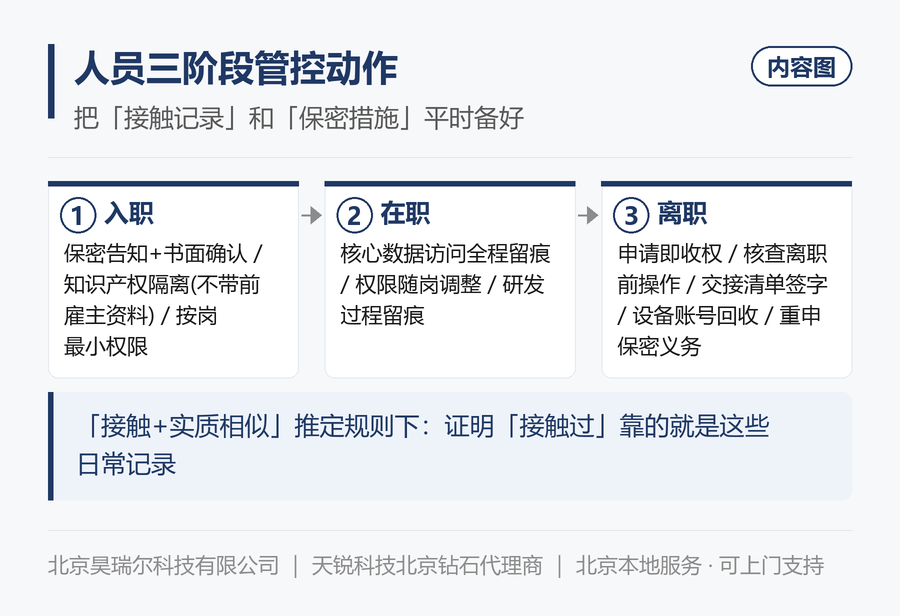
绿盘可记录创建、编辑、下载、删除、外链和审批等操作,蓝盾提供多类日志聚合。应关联账号、人员、终端、时间、文件及渠道,必要时结合账号开通和项目授权记录。账号拥有访问权限仅说明具有机会,不一定证明本人实际读取或使用了某份资料;共享账号、终端时间不准和记录缺失都需要单独解释。
在职与离职阶段如何留证
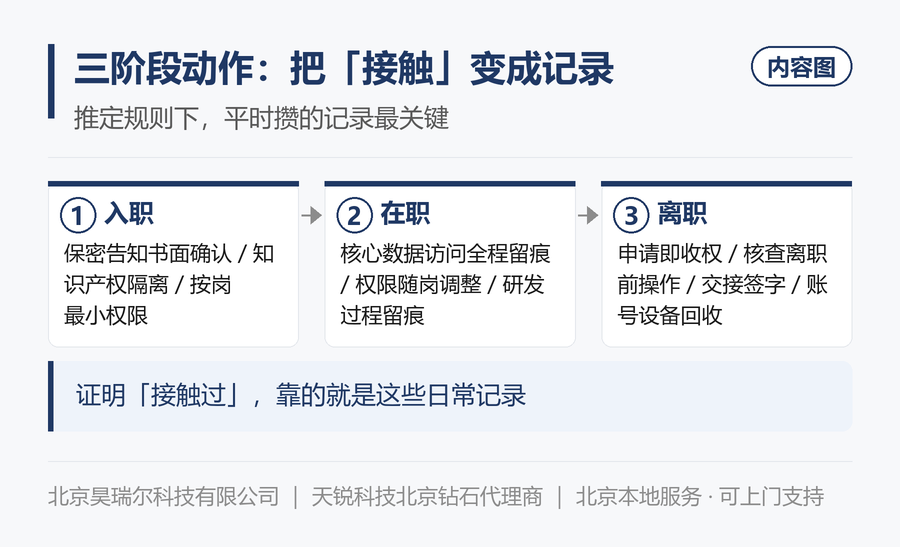
实施建议:入职时明确保密范围与账号归属,在职时按项目和岗位授予必要访问权限,转岗时回收旧权限;离职交接时登记设备、文件和外发任务,保留审批及交接确认。发现批量下载等异常,可先固定记录并复核业务原因,不将正常交接自动判为恶意行为,也不随意删除可能关联争议的文件。
出现线索后怎样整理
按时间线关联资料形成、权限授予、文件操作、外发与交接记录。保留原始日志、导出条件、提取人员和处理过程,文件校验与只读保管属于取证建议。水印ID用于辅助关联来源,无法单独证明完整侵权事实;相同性、损失与因果等问题仍需结合具体案件由相应专业人员和有权机关评估。
审计从产生记录到复核事件的具体链路
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 事件采集 | 按已授权模块记录文件操作、外发、USB、打印或登录、审批等事件。 | 实际触发一条已知任务,核对人员、终端、时间、对象、动作和结果等可用字段。 |
| 关联检索 | 蓝盾资料介绍文件操作、网页传输、USB外传等日志聚合。 | 从一个文件或人员查到同一任务的多类记录,检查缺口而非仅确认有搜索框。 |
| 报表分析 | 报表用于观察风险、资产、运维和外发分布,不同角色可选择不同视图。 | 将汇总数字与原始事件核对,告警数不能直接解释为泄密次数或违法人数。 |
| 归档与恢复 | 蓝盾列出日志库、报表库、归档及备份安排。 | 检查归档后查询、备份还原、访问权限与清理流程;不把三级存储等同司法存证。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第36—39页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第15页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第28—32、43页
权限应从人员范围细化到具体动作
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 部门与密级 | 绿盾资料区分部门阅读权限和文件、人员密级,约束跨部门及高密低流。 | 用同部门、跨部门、高低密级账号分别打开同一文件,验证授权变更生效条件。 |
| 文档库操作 | 绿盘区分可见、预览、创建、上传、编辑、下载、打印、外链和删除等权限。 | 不能用预览成功推导下载获准;用不同角色逐项验证操作和拒绝结果。 |
| 安全空间 | 绿盘介绍二级密码、截屏打印限制、拖拽复制外链限制与目录权限继承。 | 测试复制进入空间后的权限、退出后的访问和不同终端入口,确认平台支持范围。 |
| 例外与收权 | 业务负责人确认临时访问范围与到期条件,管理员执行并记录变更。 | 转岗和离职复测旧账号,检查共享目录、外链及离线设备的遗留授权。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第18页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第9—11页;《天锐蓝盾—企业商业秘密保护建设方案》 第20页
资料来源与使用范围
《天锐蓝盾—企业商业秘密保护建设方案》 第18、20—22页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第28、43页;《反不正当竞争法》(2025年修订),第三十九条 https://www.spp.gov.cn/tt/202506/t20250627_699860.shtml 第39条
产品功能为对应版本方案资料所述,实际模块、操作系统和接口范围按授权清单与测试记录核对。文中的配置流程、清单和验证方法属于实施建议,并非未经测试的效果承诺。