商密保护技术清单怎样落地?把权限分级、日志和离职管理映射到具体业务
清单需要从适用场景出发
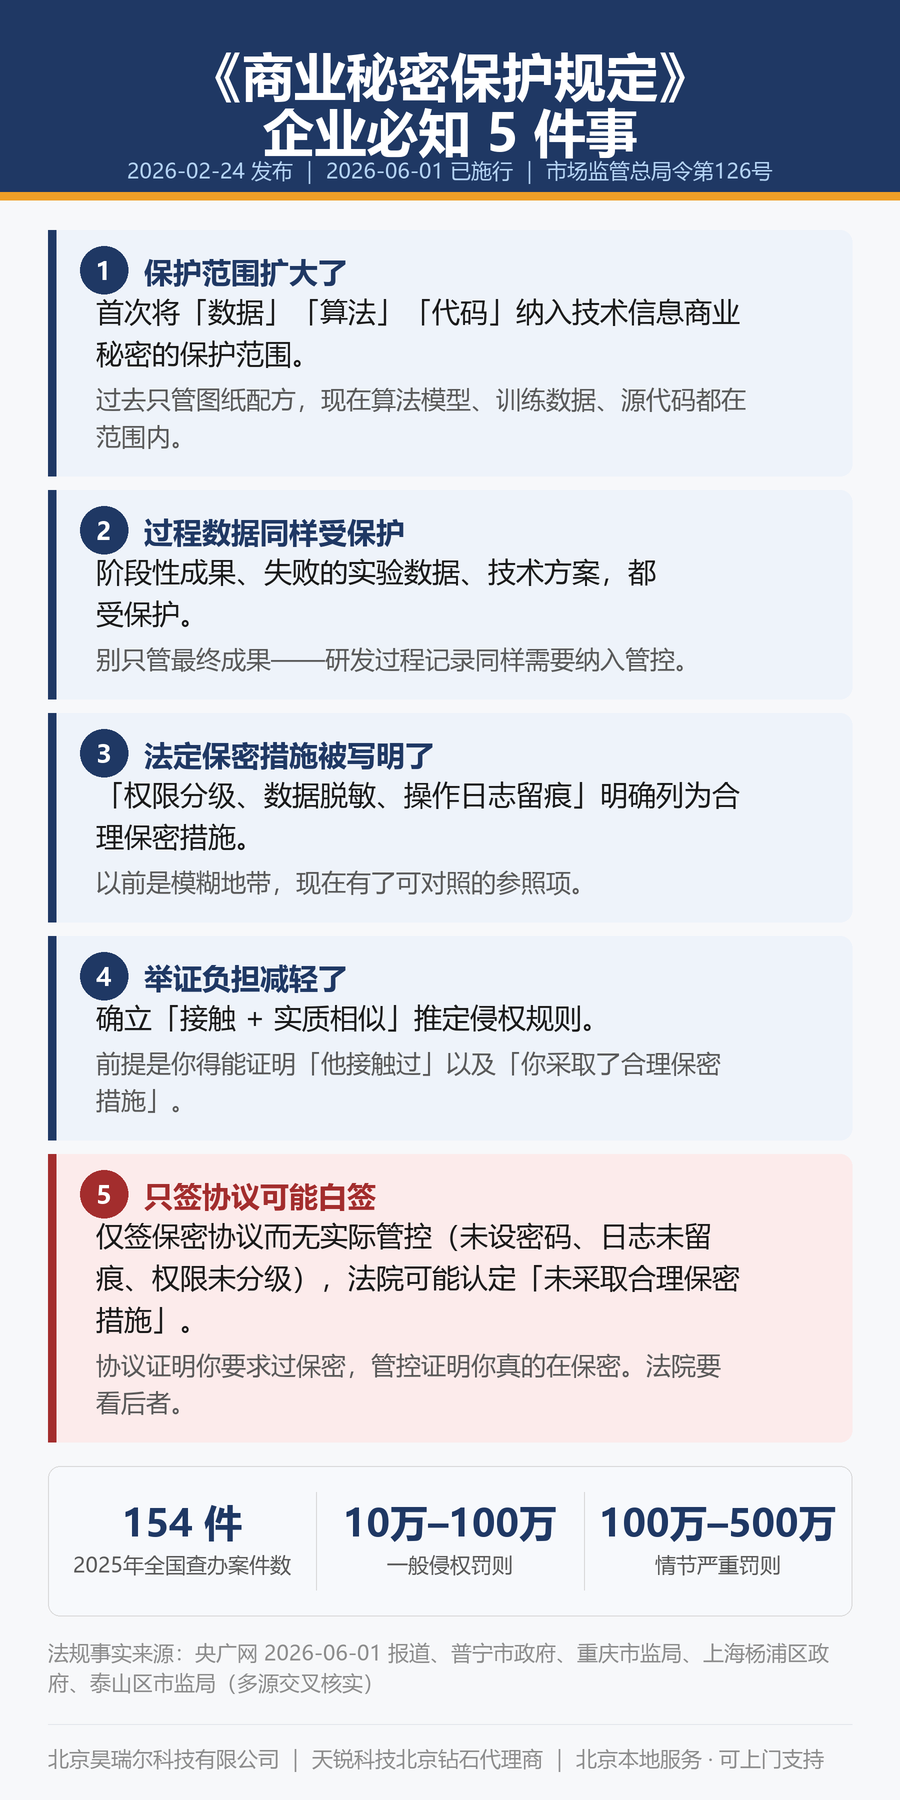
《商业秘密保护规定》自2026年6月1日起施行。第9条围绕合理保密措施列举多种情形,其中权限分级、数据脱敏、操作日志留痕针对远程办公、跨境协作等场景。不能将列举改写为所有企业必须同时配置完全相同的技术组合。企业应结合秘密信息性质、价值、载体和接触方式落实相适应的措施。
权限分级应写清五个要素
实施建议明确资料对象、授权人员或角色、允许动作、适用环境和有效时间。例如项目图纸可由项目组编辑,采购只获得经批准版本的预览权限,外协仅获得指定交付文件。部门隔离、文件密级与文档库操作权限各有不同作用,配置后还应验证例外申请、转岗和撤权。
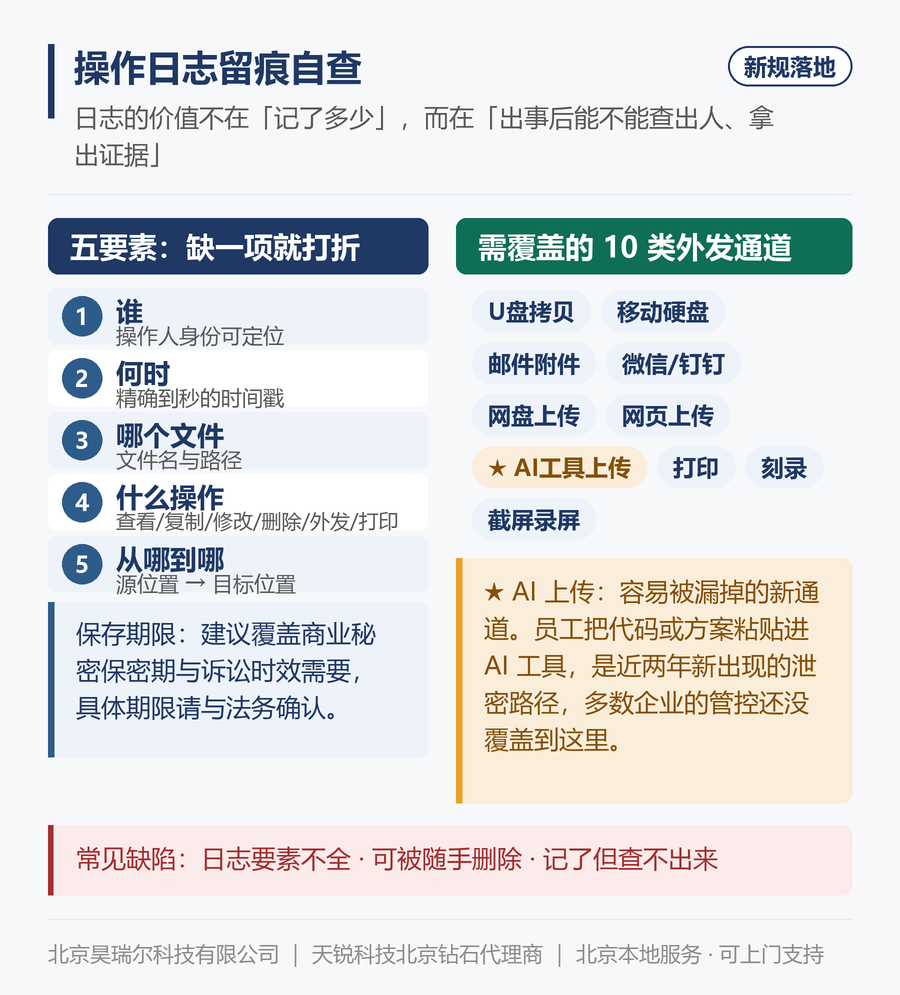
日志要证明真实发生的操作
绿盘列出登录、管理、文件操作、协同和审批日志;蓝盾列出多类终端与网络事件、聚合搜索和报表。建议先根据业务需要选事件,再核对账号、终端、时间、对象、动作、结果及审批关联等字段。这里列的是验收目标,不代表每种产品日志天然都含全部字段。
数据脱敏不要从识别能力推导
蓝盾敏感识别可发现关键字、固定格式字段或图片文字,并按策略响应;所列产品方案不足以证明任意业务字段都能自动按指定规则脱敏。确有脱敏需要时,应确定字段、用途、生成脱敏副本的系统和复核责任,单独测试脱敏结果及是否还可重识别,不能用“上传被拦截”代替脱敏验收。
清单应有责任人与复测
按资料归集、岗位授权、必要外发、远程离线、离职交接、日志保护和异常处置逐项登记现状、差距、责任人及结果。保密协议、培训、物理区域和第三方管理仍是重要组织措施。产品可执行其中部分控制并记录结果,但产品采购合同、功能截图和自动标签不能直接证明整个企业已经达到法律要求。
权限应从人员范围细化到具体动作
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 部门与密级 | 绿盾资料区分部门阅读权限和文件、人员密级,约束跨部门及高密低流。 | 用同部门、跨部门、高低密级账号分别打开同一文件,验证授权变更生效条件。 |
| 文档库操作 | 绿盘区分可见、预览、创建、上传、编辑、下载、打印、外链和删除等权限。 | 不能用预览成功推导下载获准;用不同角色逐项验证操作和拒绝结果。 |
| 安全空间 | 绿盘介绍二级密码、截屏打印限制、拖拽复制外链限制与目录权限继承。 | 测试复制进入空间后的权限、退出后的访问和不同终端入口,确认平台支持范围。 |
| 例外与收权 | 业务负责人确认临时访问范围与到期条件,管理员执行并记录变更。 | 转岗和离职复测旧账号,检查共享目录、外链及离线设备的遗留授权。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第18页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第9—11页;《天锐蓝盾—企业商业秘密保护建设方案》 第20页
审计从产生记录到复核事件的具体链路
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 事件采集 | 按已授权模块记录文件操作、外发、USB、打印或登录、审批等事件。 | 实际触发一条已知任务,核对人员、终端、时间、对象、动作和结果等可用字段。 |
| 关联检索 | 蓝盾资料介绍文件操作、网页传输、USB外传等日志聚合。 | 从一个文件或人员查到同一任务的多类记录,检查缺口而非仅确认有搜索框。 |
| 报表分析 | 报表用于观察风险、资产、运维和外发分布,不同角色可选择不同视图。 | 将汇总数字与原始事件核对,告警数不能直接解释为泄密次数或违法人数。 |
| 归档与恢复 | 蓝盾列出日志库、报表库、归档及备份安排。 | 检查归档后查询、备份还原、访问权限与清理流程;不把三级存储等同司法存证。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第36—39页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第15页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第28—32、43页
资料来源与使用范围
《商业秘密保护规定》,市场监管总局令第126号 https://www.samr.gov.cn/zw/zfxxgk/fdzdgknr/fgs/art/2026/art_a89ca909478b460595670fabe02b21d3.html 第9条;《天锐蓝盾—企业商业秘密保护建设方案》 第16—22页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第9、15页
产品功能为对应版本方案资料所述,实际模块、操作系统和接口范围按授权清单与测试记录核对。文中的配置流程、清单和验证方法属于实施建议,并非未经测试的效果承诺。