数据防泄密上线前,客户应准备哪些环境、样本、人员和回退条件?
环境准备需要到版本和连通性
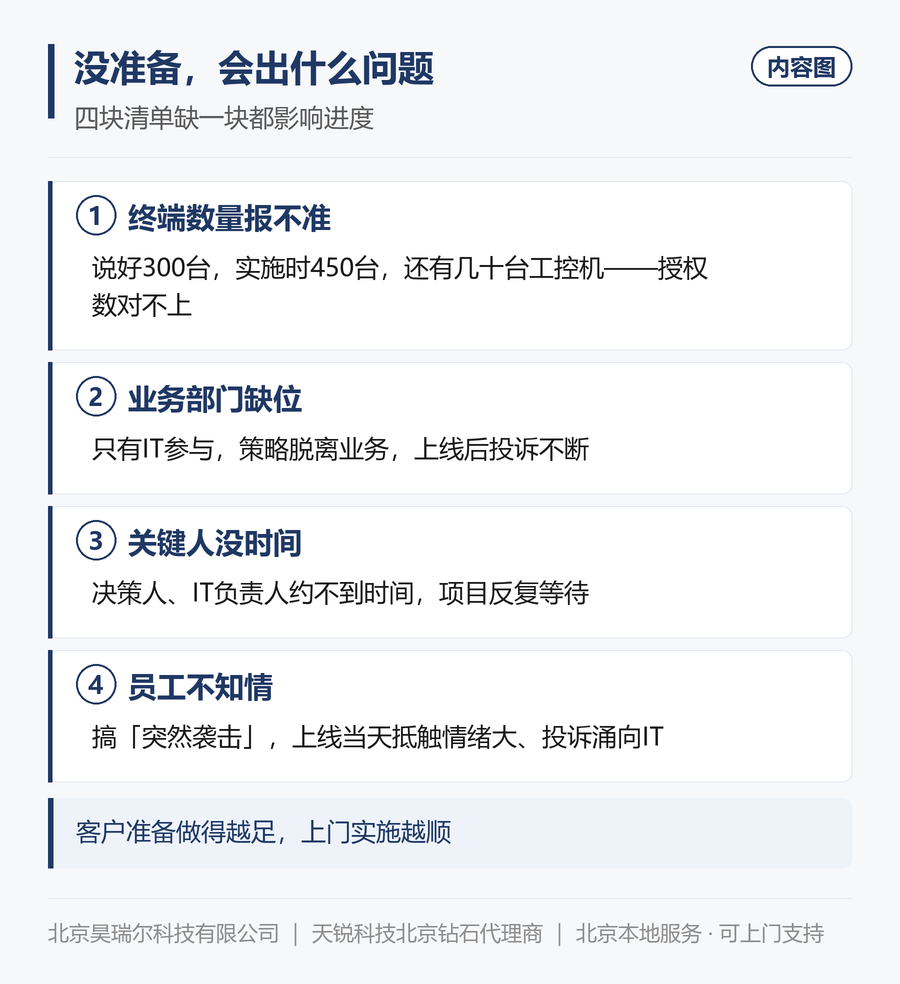
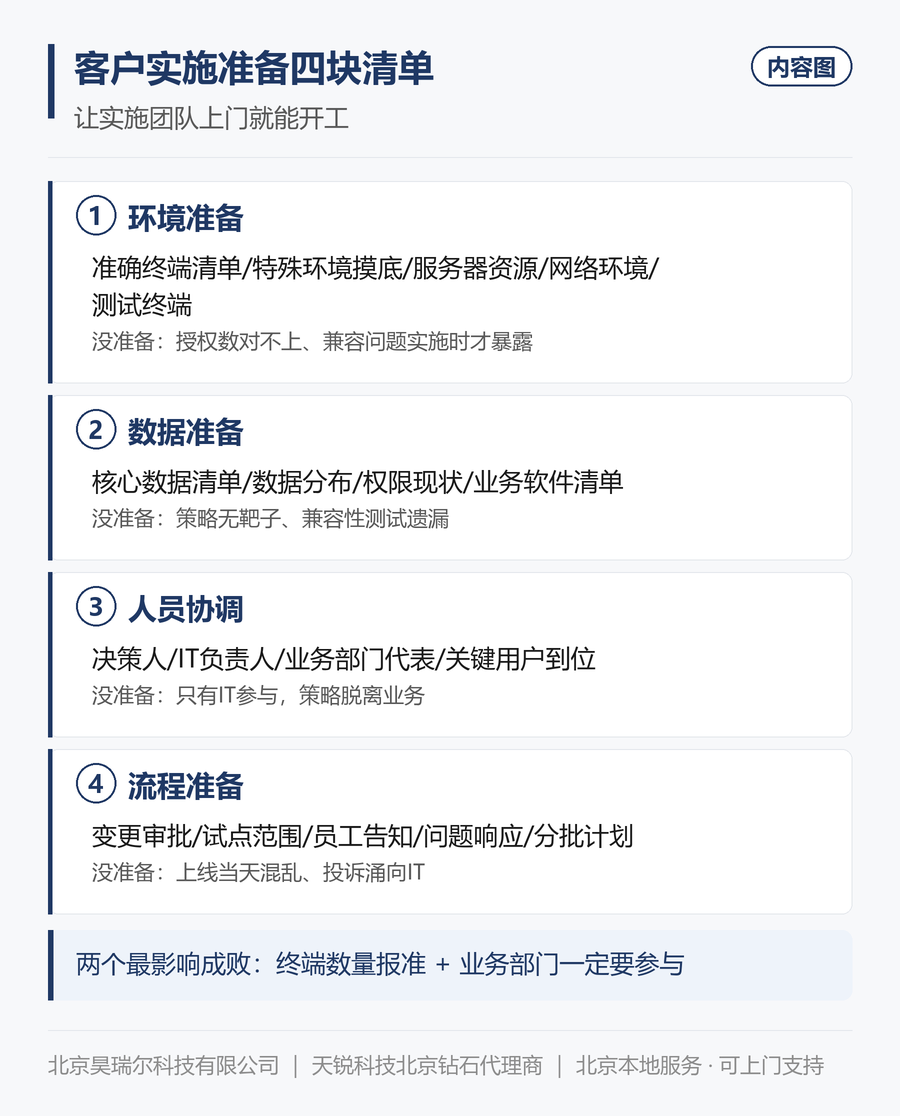
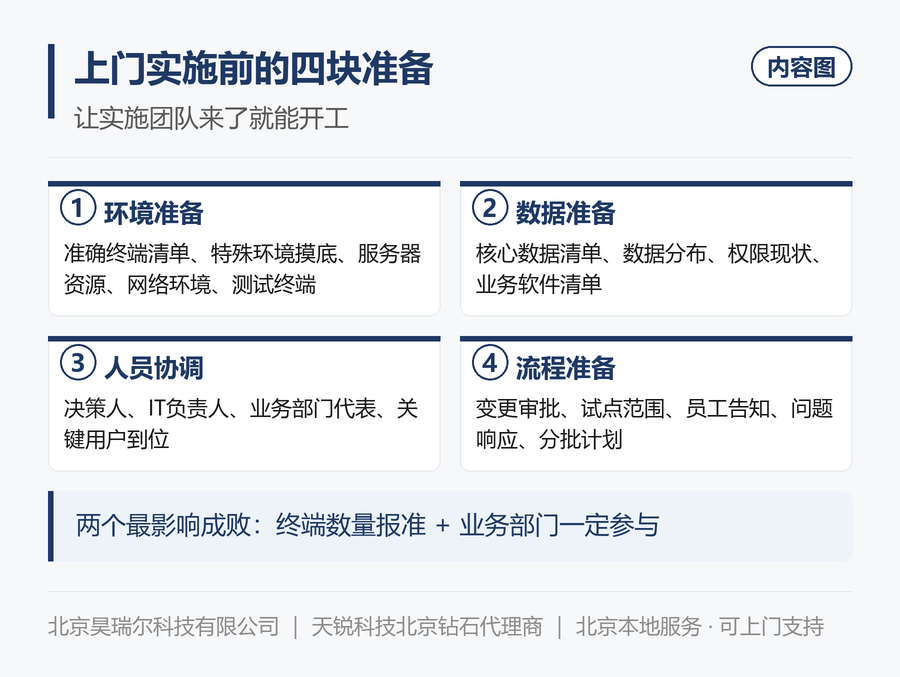
实施建议:提供终端操作系统及架构、业务软件版本、现有杀毒或安全客户端、域环境、服务器资源和网络分区。标明总部、分支、远程与长期离线设备,确认管理端与客户端之间的连接方式。需要用公网、VPN或其他方式连接时,应由客户网络负责人核对访问边界,不为演示随意开放整个内网。
样本要能代表真实任务
准备经授权使用的图纸、文档、表格、代码及图片样本,优先采用脱敏但结构完整的数据。每类应包含正常允许样本、应限制样本和典型例外。不要只用空白Word文档证明专业软件兼容;CAD应包含外部参照和出图任务,代码应包含构建流程,业务系统应包含上传、预览和下载流程。
人员与审批职责要先落实
至少明确项目负责人、IT实施人、业务数据负责人、审批人、审计人和应急联系人。需要多角色权限时,参照产品实际管理角色配置,而不直接把所有权限授予一个管理员。业务负责人决定资料是否可外发,IT人员负责执行策略,审计人员核对记录;这些职责不能完全交给软件自动判断。
配置前应明确哪些业务规则
按岗位确定加密模式、允许外发渠道、白名单条件、离线期限、审批流程和备份范围。绿盾第23页列出岗位分配流程、委托、退回和多终端审批,第24页区分短期、长期与永久离线场景。上线前将“谁批准、批准什么、多久有效”写清,避免员工等审批时自行绕行。
上线与回退怎样安排
先备份关键文件、相关配置和必要数据库,再在试点环境验证恢复。分批分组上线,记录每批终端、策略版本、问题和处理结果。撤回客户端、暂停策略、恢复文件等操作应由授权人员按验证过的流程完成,不能把临时放开全部权限作为默认回退。验收至少保留测试脚本、结果、未解决问题、培训记录及运维交接清单,具体窗口与门槛由项目双方约定。
部署方案应交代的环境与运行条件
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 中心与采集 | 蓝盾可按集中或分布式、多中心方式规划引擎、数据库、文件与采集服务。 | 按实际终端、日志、文件与网络负载配置资源,不使用案例点位反推通用硬件规格。 |
| 跨平台 | 资料列出Windows、Mac、Linux、国产系统与移动端等生态。 | 逐项记录操作系统版本、架构、客户端版本及已验证模块,不默认各平台能力完全相同。 |
| 离线与外网 | 外网连接可用批准的网络方式,离线按短期、长期或单机方式设计。 | 测试断网、到期、续期与日志补传,确认哪些变更需重新连接后生效。 |
| 运行维护 | 资料列出状态监视、资产、远程协助和权限分配等能力。 | 明确日常维护人、故障升级、配置备份和回退权限,未经约定不承诺固定响应时限。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第11、24、34页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第14、37、44页
文件加密的配置与验收细节
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 透明加密 | 为指定程序和文件类型配置保护策略,授权用户按原软件编辑保存,文件按策略保持密文。 | 用真实文件测试新建、打开、另存、导出,再换未授权环境检查读取结果。 |
| 半透明加密 | 新建普通文件不自动加密;已加密文件正常使用并保持密文,需要时手动加密。 | 分别测试新建明文、编辑旧密文和主动加密,不能只测其中一种。 |
| 智能与落地加密 | 前者根据关键字对、正则或文件属性判断敏感内容,后者按指定路径、后缀和程序处理落地文件。 | 检查应命中、应放行与下载样本,记录触发条件和未覆盖格式。 |
| 历史文件 | 全盘加密按范围、类型和任务配置处理历史资料。 | 先备份并小范围验证,再核对成功、失败和未处理文件,不等同于磁盘整盘加密。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第15—18页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第21页
资料来源与使用范围
《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第11、15—25页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第14、37、43页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第12、17页
产品功能为对应版本方案资料所述,实际模块、操作系统和接口范围按授权清单与测试记录核对。文中的配置流程、清单和验证方法属于实施建议,并非未经测试的效果承诺。