数据防泄密预算有限,如何按数据、通道和验证结果安排投入?
先找一个可验证的保护范围
预算排序需要同时看信息价值、接触人数、外发频率与现有控制缺口。研发企业可能先保护源图与代码,贸易企业可能先保护客户信息和底价,服务企业可能先保护项目文档。建议首期选择一个部门、一类核心资料和几条实际使用的外发渠道,明确“哪些文件允许谁用,什么情况需要审批,违规时怎样处置”。这比按功能数量买满模块更便于验收。
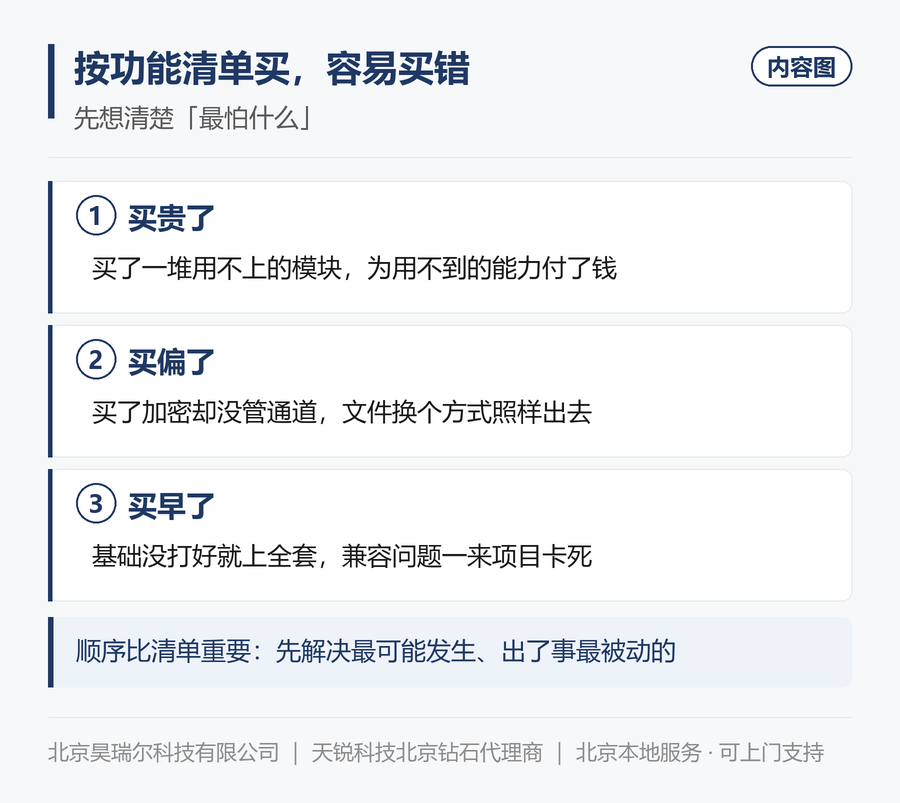
第一阶段建立数据和通道清单
蓝盾第20页列出全盘扫描、指定目录检测、管理员抽检与终端自检。可在明确授权的试点范围内扫描疑似敏感资料,由业务负责人确认是否属于保护对象,同时记录邮件、即时通讯、U盘、网盘及AI上传等实际路径。自动识别结果是待确认线索,不应直接成为法律意义的商业秘密清单。此阶段交付资产分布、主要流向、误报样本与漏检样本。
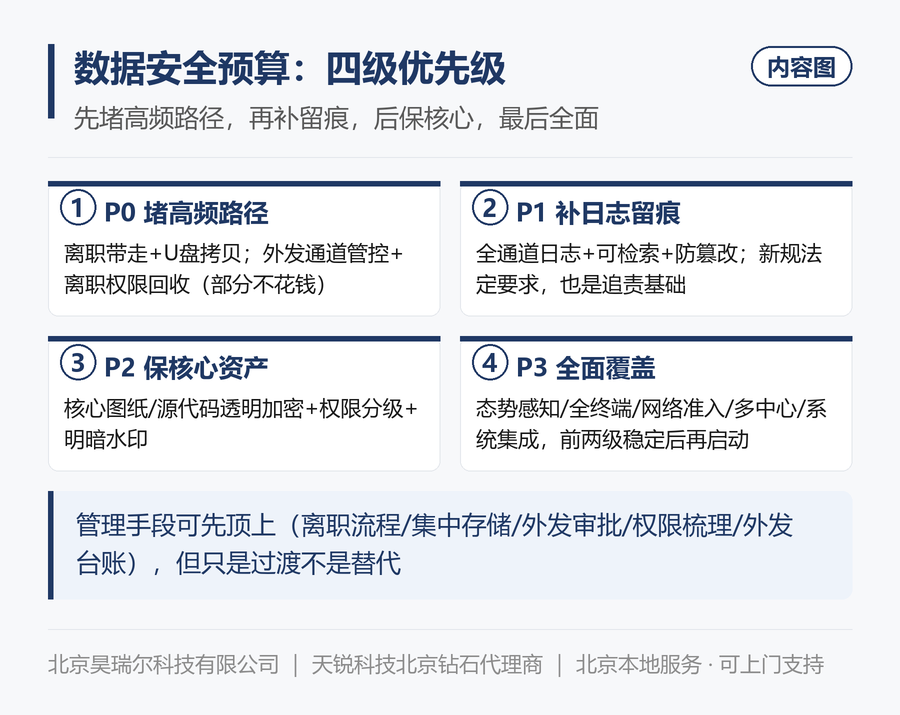
第二阶段补最直接的控制缺口
核心源文件需要在离开授权环境后仍保持保护,可评估绿盾或蓝盾的加密与权限能力;大量明文通过多种渠道外发,可评估内容识别与通道响应;文档分散、版本丢失和离职交接困难,可评估绿盘集中存储、权限、历史版本与备份。三类需求可以组合,但不是必须一次同时采购。网关、网络准入等扩展能力应按需求与授权单列。
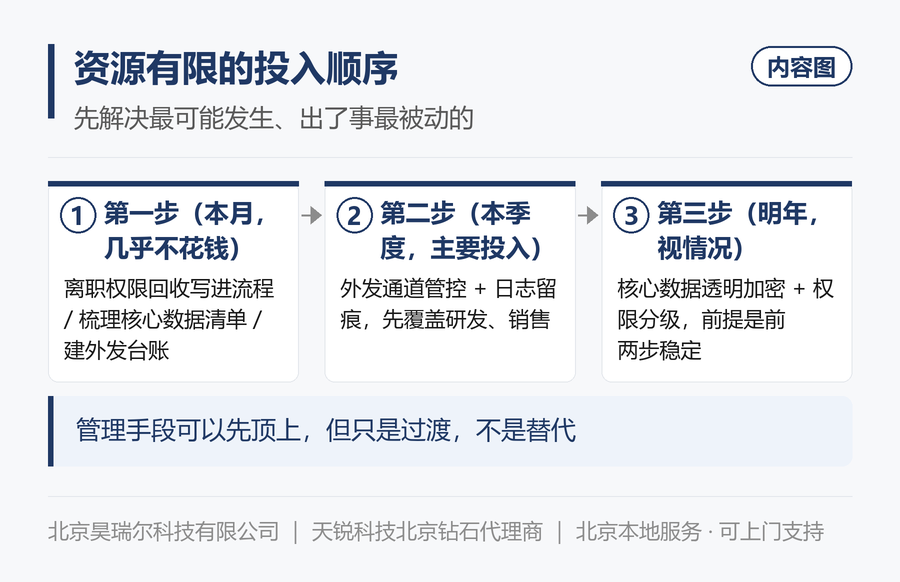
第三阶段把流程接起来
为必要外发建立申请、批准、发送与日志核查流程。把已经确认的白名单、例外和审批人维护职责写入制度。低风险资料可先使用既有文档库权限、明确的命名和交接清单,高风险资料不能因全量治理未完成而长期无保护。每阶段都应保留可回退的配置及业务验证结果。
怎样判断可以扩大投入
实施建议:在真实样本上分别检查应拦是否拦住、正常业务是否误拦、审批后能否完成交付、日志能否检索到事件、备份能否恢复。记录样本数量和失败原因,不用供应商案例规模代替本项目性能测试。只有首期问题已定位、业务负责人接受流程且运维有人负责后,再扩展部门、通道或报表。现有方案资料没有统一预算比例、报价或承诺回本周期,不能据此编造节省金额。
敏感内容规则应按资料特征选取
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 关键字与关键字对 | 匹配内部项目代号、敏感词及词语组合。 | 准备同词不同语境样本,避免公开宣传材料也被全部拦截。 |
| 数据标识符 | 识别身份证号、银行卡等具有固定格式特征的内容。 | 用合法格式、错误格式和普通数字对照,检查实际规则而不只看字段名称。 |
| OCR与源代码识别 | 前者提取支持图片中的文字特征,后者识别文件内容是否含代码。 | 用实际扫描质量、旋转图片和代码样本测试;支持识别不等于保证任何图像和语言都准确。 |
| 文件与数据库指纹 | 根据已建立的样本库或数据库内容指纹辅助识别。 | 明确样本来源、更新责任与匹配条件,测试变形、节选及正常相似文件。 |
| 文件属性 | 按类型、名称、大小等特征筛选,资料还列出压缩包内文件检测。 | 测试改后缀、打包与不可解析文件,格式数量不是本项目覆盖的验收结果。 |
功能依据:《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第17、20、42页;《天锐蓝盾—企业商业秘密保护建设方案》 第16页
审计从产生记录到复核事件的具体链路
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 事件采集 | 按已授权模块记录文件操作、外发、USB、打印或登录、审批等事件。 | 实际触发一条已知任务,核对人员、终端、时间、对象、动作和结果等可用字段。 |
| 关联检索 | 蓝盾资料介绍文件操作、网页传输、USB外传等日志聚合。 | 从一个文件或人员查到同一任务的多类记录,检查缺口而非仅确认有搜索框。 |
| 报表分析 | 报表用于观察风险、资产、运维和外发分布,不同角色可选择不同视图。 | 将汇总数字与原始事件核对,告警数不能直接解释为泄密次数或违法人数。 |
| 归档与恢复 | 蓝盾列出日志库、报表库、归档及备份安排。 | 检查归档后查询、备份还原、访问权限与清理流程;不把三级存储等同司法存证。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第36—39页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第15页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第28—32、43页
资料来源与使用范围
《天锐蓝盾—企业商业秘密保护建设方案》 第10—11、14、16—22页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第20—22、39页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第9—15页
产品功能为对应版本方案资料所述,实际模块、操作系统和接口范围按授权清单与测试记录核对。文中的配置流程、清单和验证方法属于实施建议,并非未经测试的效果承诺。