源代码如何防泄密?覆盖本地编辑、Git提交、构建产物与外部问答
从开发链路识别保护对象
代码保护应区分源文件、设计说明、配置密钥、测试数据、构建脚本和编译产物。它们可能分布在开发机、仓库、构建机、制品库和共享空间。实施建议先确定哪些属于企业自有未公开信息、哪些是开源依赖、哪些允许对外交付,再对相应路径和程序配置控制。
内容识别与文件加密配合使用
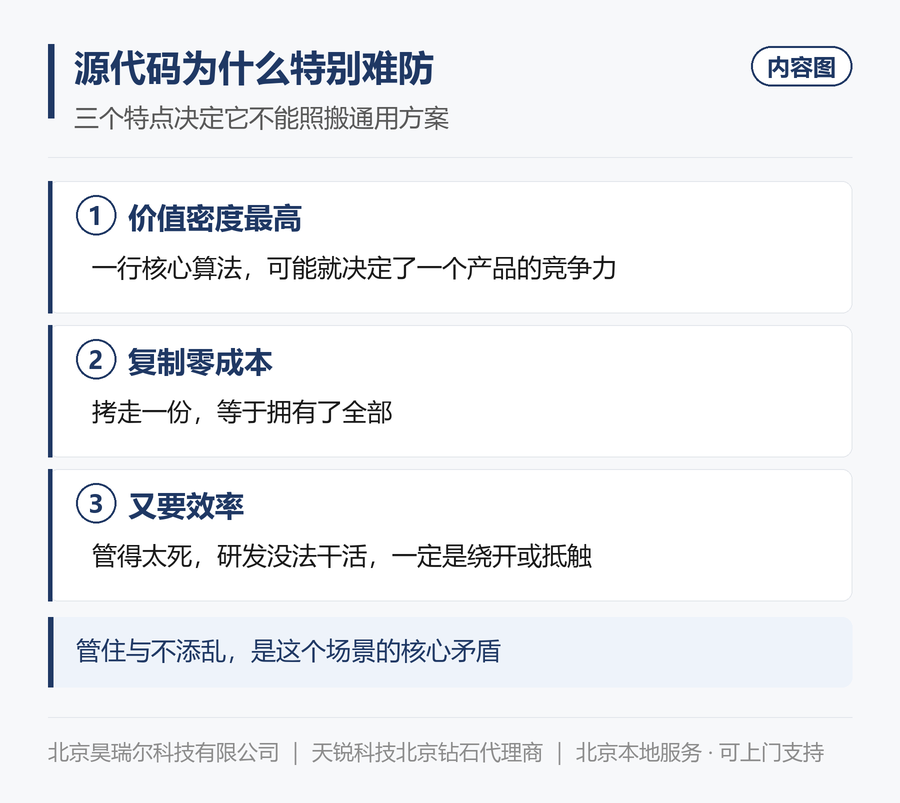
蓝盾第17页列出源代码识别,可用于判断被检测内容是否含代码;关键字和其他规则可辅助识别项目代号或敏感字段。识别命中不等于代码归属判断,也不保证覆盖所有语言和混淆方式。终端加密按受控程序、文件类型和权限保护文件,复制粘贴、拖拽、截屏等应另配置相应内容与操作控制。
Git为什么需要单独验证
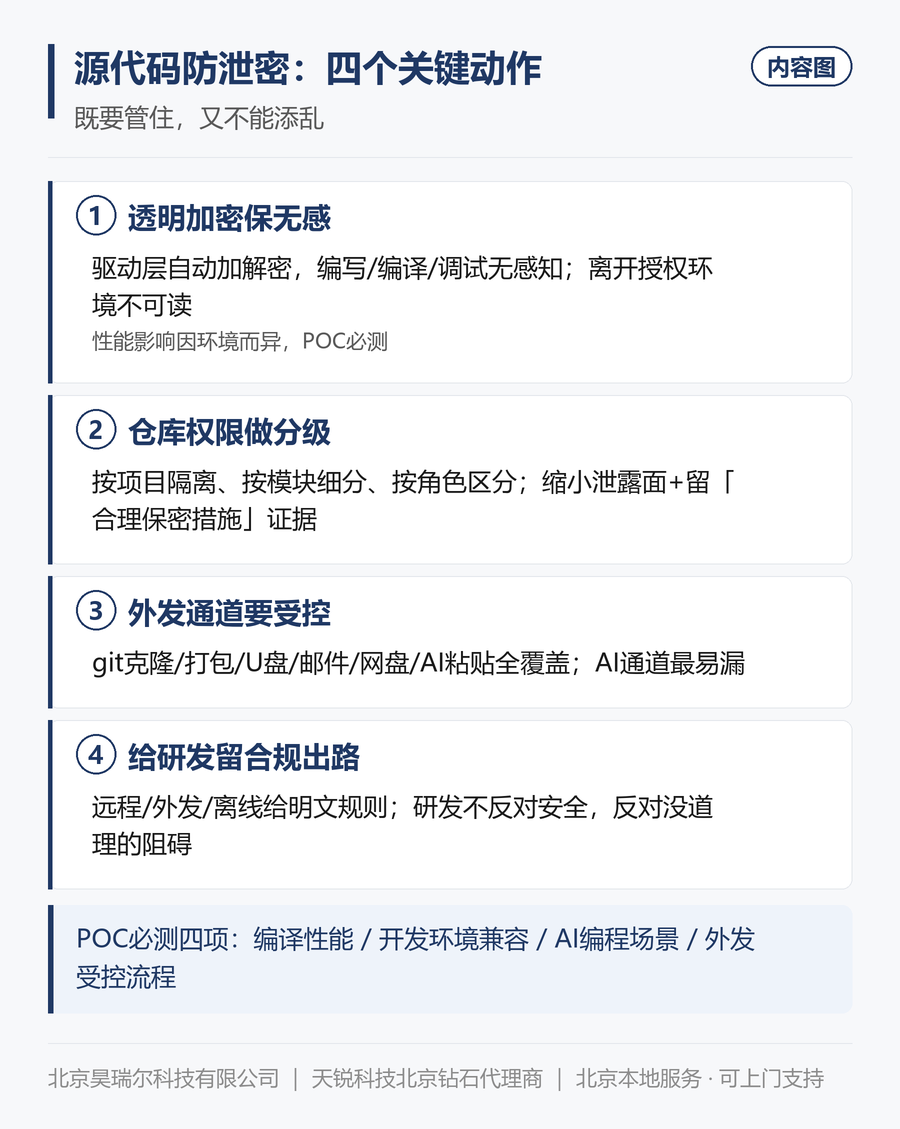
绿盾第25页说明版本管理可能需要对上传内容解密存储,下载后再加密。工程建议测试克隆、提交、拉取、切分支、合并、差异比较、子模块和命令行脚本。若仓库存明文,服务器权限、服务账号、备份与导出链路仍需保护;终端密文不能替代仓库安全。蓝盾第22页的文件安全网关相关能力需核对独立授权。
构建和交付不能漏掉
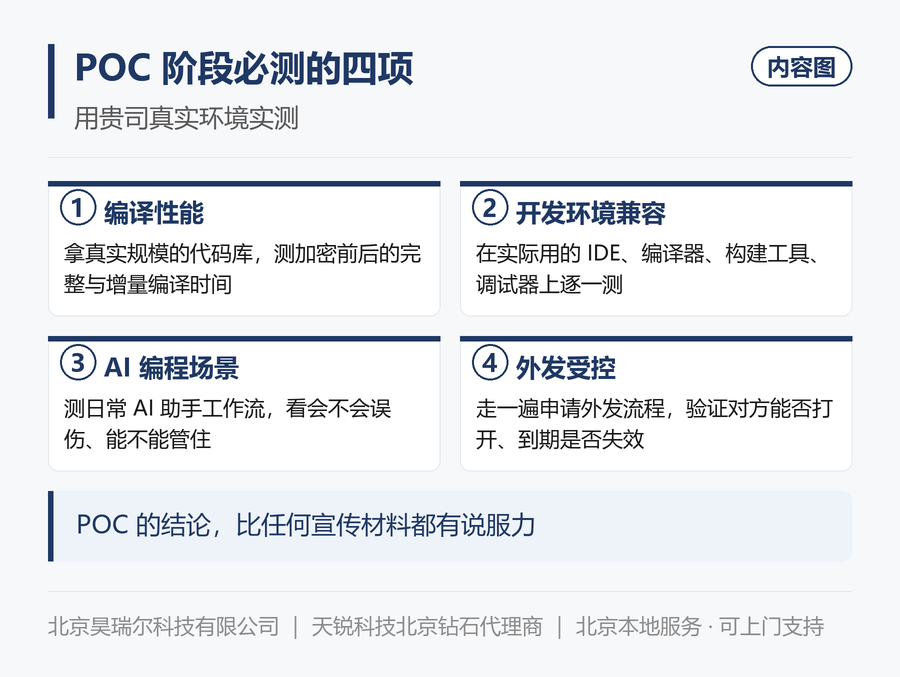
实施建议由开发负责人完成增量与全量构建、单元测试、包管理下载、签名和发布任务,核对临时目录及产物是否按预期处理。若只测试编辑器能打开文件,可能遗漏编译器子进程或插件读写问题。客户交付产物需要区分允许公开的二进制与内部调试符号、源码映射或配置文件,交付范围由业务确认。
外部AI和支持工单怎样测
蓝盾第36页介绍AI文本发送限制、文件上传限制及会话审计。应对实际AI入口测试粘贴片段、上传代码文件和正常技术问答,对第三方工单、邮件及即时通讯另测通道。离线开发应核对期限、权限与日志补传,不承诺所有开发工具和平台同等覆盖。验收记录包括业务成功、应拦样本、误报样本和性能变化,而不是“零影响”的概括结论。
应用系统集成需要明确的技术边界
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 文件流转 | 服务器白名单或相关网关实现获准路径下上传解密、下载加密。 | 测试上传、在线预览、下载和压缩包;服务端存放明文时另外确认服务端保护。 |
| 组织与账号 | 资料列出AD域、钉钉、企业微信等组织同步及部分登录集成。 | 明确部门、人员、增删变更和禁用如何同步,检查同步失败及重复账号。 |
| 审批与消息 | 审批流程及第三方消息可按实际接口与模块对接。 | 验证发起、批准、拒绝、退回、委托与异常通知,不能只测消息收到。 |
| 接口与授权 | 蓝盾列出HTTP、LDAP、REST类接口及SDK等集成途径,网关等存在独立采购项。 | 合同说明接口字段、调用责任、鉴权、维护和额外授权,不承诺无需开发即可连接任意系统。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第25—27页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第17页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第22、37、43页
AI管控三类功能的独立测试方法
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 文本发送 | 限制通过AI工具发送命中敏感规则的文本内容。 | 用正常问答、项目代号和代码片段分别验证,并区分网页、客户端、插件与接口。 |
| 文件上传 | 限制上传包含核心数据的文件。 | 测试文件选择、拖拽、图片与压缩包等实际入口,记录已支持格式及未覆盖路径。 |
| 会话审计 | 记录AI使用过程中的会话内容供审计。 | 核查可见字段、采集范围、检索和访问权限,不能将审计记录等同于已经阻止发送。 |
功能依据:《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第36页
资料来源与使用范围
《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第19、24—27页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第17、21—22、35—36页
产品功能为对应版本方案资料所述,实际模块、操作系统和接口范围按授权清单与测试记录核对。文中的配置流程、清单和验证方法属于实施建议,并非未经测试的效果承诺。