员工使用AI时,怎样分别控制文本粘贴、文件上传和会话审计?
AI使用应分成三类操作
员工把代码粘贴到对话框、上传客户名单文件、让AI总结文档,可能通过网页、桌面客户端、插件或接口完成。先登记企业允许的工具和入口,再定义哪些信息可以使用。文本发送没有附件,但仍属于数据传输;附件检测通过也不能证明聊天文本已经受控。企业自建模型与公众工具的数据流向也需要分别调查。
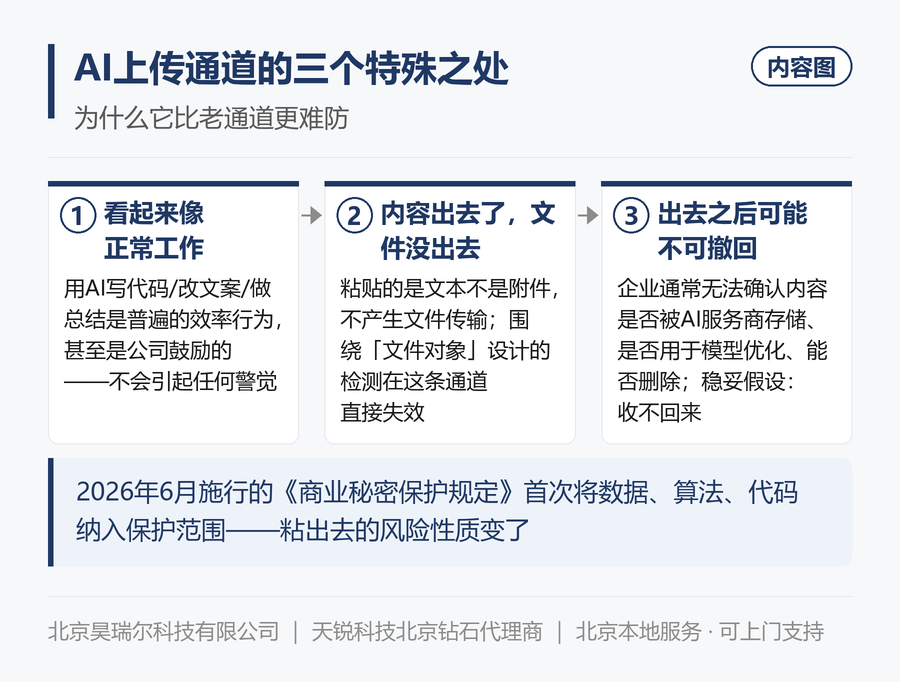
方案明确有哪些功能
蓝盾第36页列出AI交互管控、AI上传管控和AI内容审计:限制发送带关键字等敏感信息的内容,限制上传包含核心数据的文件,并记录使用AI时的会话内容。页面列举豆包、DeepSeek、腾讯元宝、文心一言、Kimi、通义千问等示例,但不能据此承诺各工具所有版本、网页及桌面入口长期同等覆盖。
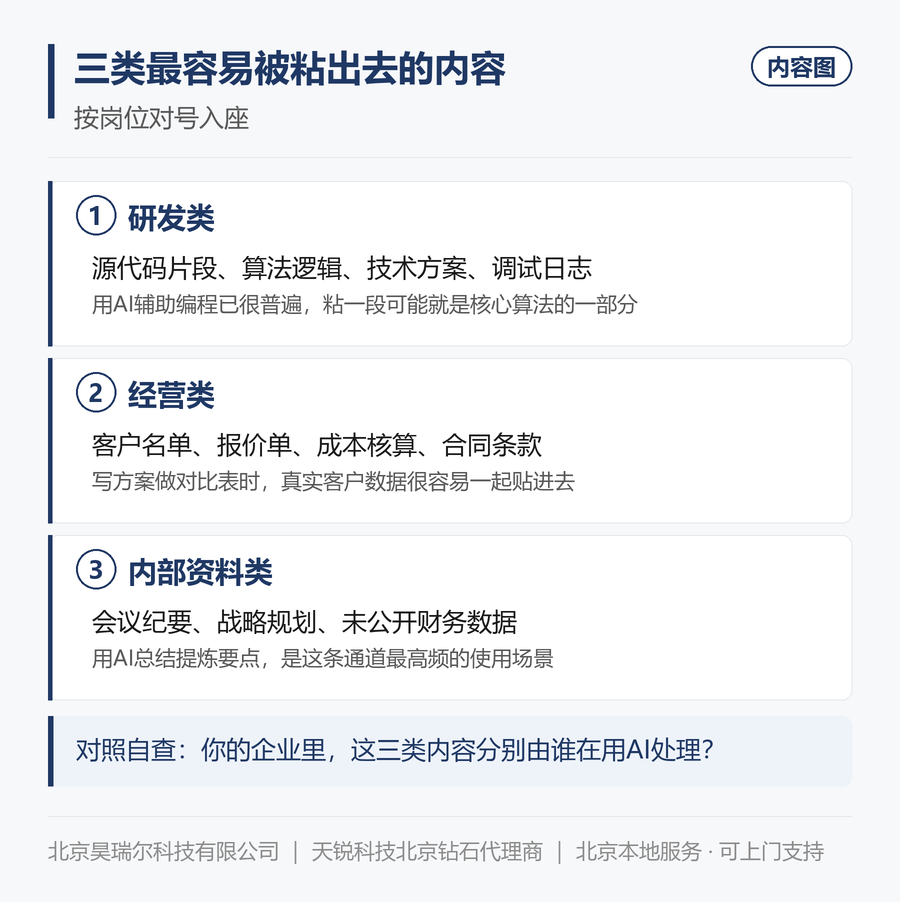
策略如何从业务规则落到检测
实施建议:将项目代号、未公开方案、客户联系方式、财务字段等形成经业务确认的规则,再把文本、文件、图片分别纳入测试。蓝盾第17页还介绍OCR、源代码识别及文件属性等机制,但这些算法在AI通道是否联动、是否另需授权,必须现场验证。限制发送不等于自动生成脱敏内容,现有方案资料没有证明系统可替用户自动改写全部输入。
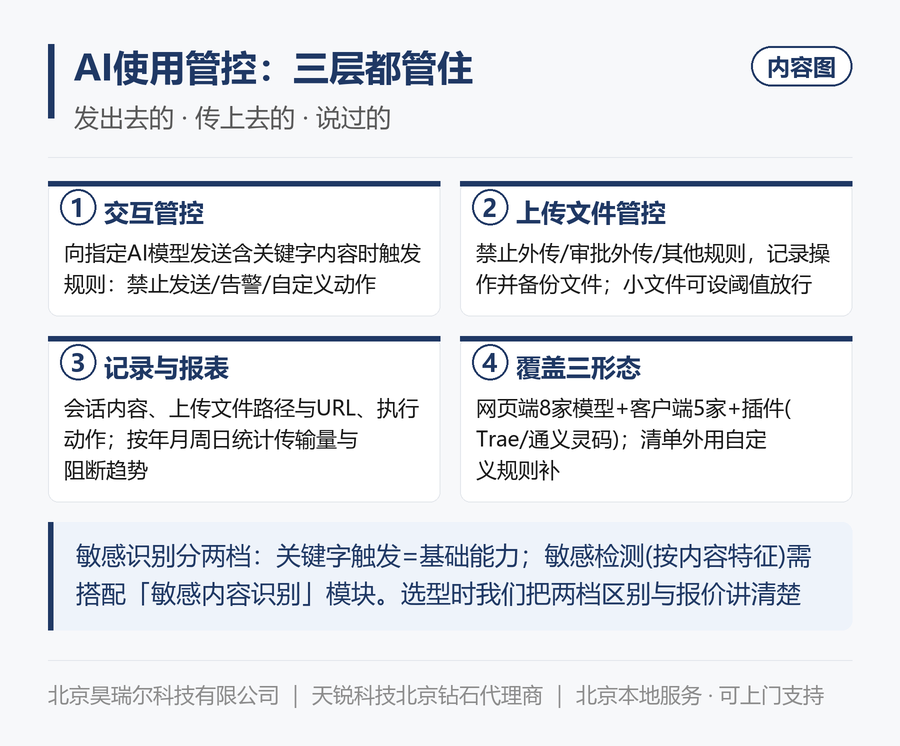
用例必须包含允许与禁止两面
在企业授权的测试环境中使用脱敏或模拟样本,测试普通技术问答、含指定关键字文本、代码片段、客户信息表及含文字图片,并分别尝试粘贴、拖拽上传和文件选择器上传。记录是否命中、是否阻断、告警是否可见、审计是否能找到对应内容。工具更新、插件和API调用应另行核对,不能因网页入口通过就全部勾选通过。
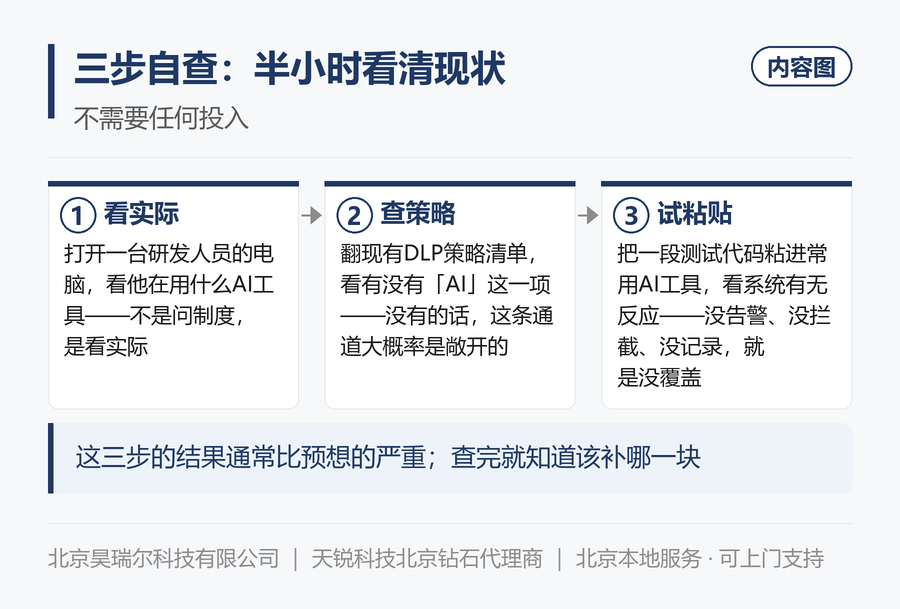
运行后由谁处理误报
建议设置业务例外申请与规则调整责任人,对误拦任务核实数据是否可以提供给该AI服务,而不是直接关闭全部管控。会话审计应限定人员访问、采集范围与保留期限,并结合企业告知与适用要求实施。产品不能保证阻止手机拍照后换设备输入,也不能证明第三方AI已删除其接收内容;这些属于额外治理边界。
AI管控三类功能的独立测试方法
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 文本发送 | 限制通过AI工具发送命中敏感规则的文本内容。 | 用正常问答、项目代号和代码片段分别验证,并区分网页、客户端、插件与接口。 |
| 文件上传 | 限制上传包含核心数据的文件。 | 测试文件选择、拖拽、图片与压缩包等实际入口,记录已支持格式及未覆盖路径。 |
| 会话审计 | 记录AI使用过程中的会话内容供审计。 | 核查可见字段、采集范围、检索和访问权限,不能将审计记录等同于已经阻止发送。 |
功能依据:《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第36页
敏感内容规则应按资料特征选取
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 关键字与关键字对 | 匹配内部项目代号、敏感词及词语组合。 | 准备同词不同语境样本,避免公开宣传材料也被全部拦截。 |
| 数据标识符 | 识别身份证号、银行卡等具有固定格式特征的内容。 | 用合法格式、错误格式和普通数字对照,检查实际规则而不只看字段名称。 |
| OCR与源代码识别 | 前者提取支持图片中的文字特征,后者识别文件内容是否含代码。 | 用实际扫描质量、旋转图片和代码样本测试;支持识别不等于保证任何图像和语言都准确。 |
| 文件与数据库指纹 | 根据已建立的样本库或数据库内容指纹辅助识别。 | 明确样本来源、更新责任与匹配条件,测试变形、节选及正常相似文件。 |
| 文件属性 | 按类型、名称、大小等特征筛选,资料还列出压缩包内文件检测。 | 测试改后缀、打包与不可解析文件,格式数量不是本项目覆盖的验收结果。 |
功能依据:《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第17、20、42页;《天锐蓝盾—企业商业秘密保护建设方案》 第16页
资料来源与使用范围
《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第17、35—36、42页;《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第19页
产品功能为对应版本方案资料所述,实际模块、操作系统和接口范围按授权清单与测试记录核对。文中的配置流程、清单和验证方法属于实施建议,并非未经测试的效果承诺。